

“Cyber Security” सुनते ही ज़्यादातर लोगों के दिमाग़ में काली hoodie पहने, अँधेरे कमरे में code टाइप करता एक hacker आता है। कोचिंग के विज्ञापन भी यही तस्वीर बेचते हैं।
पर असली तस्वीर इससे अलग भी है और दिलचस्प भी। Data Security Council of India (DSCI) की 2025-26 की DSCI-SANS रिपोर्ट के सर्वे में 73% enterprises ने कहा कि उन्हें skilled cyber security candidates कम मिलते हैं। उसी सर्वे में 63% enterprises ने यह भी कहा कि जो candidates आते हैं, उनमें hands-on, यानी हाथ से काम करने वाली practical skill की कमी है।
यह रिपोर्ट DSCI ने अमेरिकी training संस्था SANS Institute के साथ मिलकर 1 मई 2026 को जारी की थी। उस मौके पर SANS के CEO James Lyne ने कहा था: “India’s cyber security challenge is no longer about headcount; it is about skills and depth.” यानी भारत की चुनौती अब लोगों की गिनती की नहीं, उनकी skill और गहराई की है। (ध्यान रहे, SANS ख़ुद training और certification बेचती है, इसलिए इसे उद्योग की एक राय की तरह पढ़ें।)
यानी नौकरियाँ हैं, लोग भी हैं, फिर भी दोनों मिल नहीं पा रहे। cyber security kaise bane का असली जवाब इसी बीच की खाई में छिपा है। यह लेख बताता है कि वह खाई क्या है, और आपकी पढ़ाई के हिसाब से उसे पार करने का रास्ता कौन-सा है।
⏱️ 30 सेकंड में जवाब
Cyber Security में आने के लिए एक तय degree ज़रूरी नहीं है। ज़रूरी है networking, Linux, security की बुनियादी समझ, और labs में किया गया काम, जिसे आप दिखा सकें। AmbitionBox पर Cyber Security Analyst के 1–3 साल अनुभव वाले समूह की अनुमानित CTC रेंज ₹4.7–5.2 लाख है। Penetration Tester और Cloud Security जैसे विशेष पदों पर रेंज ज़्यादा दिखती है।
शुरुआत अक्सर internship या SOC Analyst जैसे पद से होती दिखती है।
Commerce या Arts वालों के लिए भी रास्ता है, पर उसमें पहले कुछ technical नींव बनानी पड़ती है। 👉 कौन-सा रास्ता आपका है, यह नीचे चार रास्तों वाले हिस्से में है।
📌 इस लेख में
- Cyber Security के अंदर कौन-कौन सी नौकरियाँ हैं?
- पहली नौकरी किस नाम से मिलती है?
- Cyber Security Salary in India 2026
- आपकी स्थिति के हिसाब से 4 रास्ते
- Cyber Security Roadmap
- Portfolio: role के हिसाब से काम का सबूत
- साइबर सिक्योरिटी कितने साल का कोर्स होता है?
- साइबर सिक्योरिटी कोर्स की फीस (2026)
- सरकारी क्षेत्र में मौके
- 5 गलतियाँ, और उनसे कैसे बचें
- किसके लिए यह सही नहीं है
- आपका पहला क़दम: self-assessment
- FAQ
📊 यह लेख कैसे तैयार हुआ (research पद्धति)
- Salary: AmbitionBox से, जहाँ कर्मचारी ख़ुद अपनी salary बताते हैं। हर रेंज किसी ख़ास पद और अनुभव-समूह की अनुमानित CTC है, हाथ में आने वाली salary नहीं, और पूरे बाज़ार का सर्वे भी नहीं। आँकड़े 21 अक्टूबर 2026 को देखे गए थे और रोज़ थोड़ा बदलते हैं।
- Course की फ़ीस: सिर्फ़ संस्थानों के अपने पेज या सूचना से, और हर फ़ीस के साथ लिखा है कि वह किस batch या पेज की है।
- Hiring reports: DSCI-SANS जैसी रिपोर्ट cyber security की हैं, जबकि Quess जैसी रिपोर्ट पूरे IT क्षेत्र की। दोनों को लेख में अलग-अलग पहचाना गया है।
Cyber Security के अंदर कौन-कौन सी नौकरियाँ हैं?
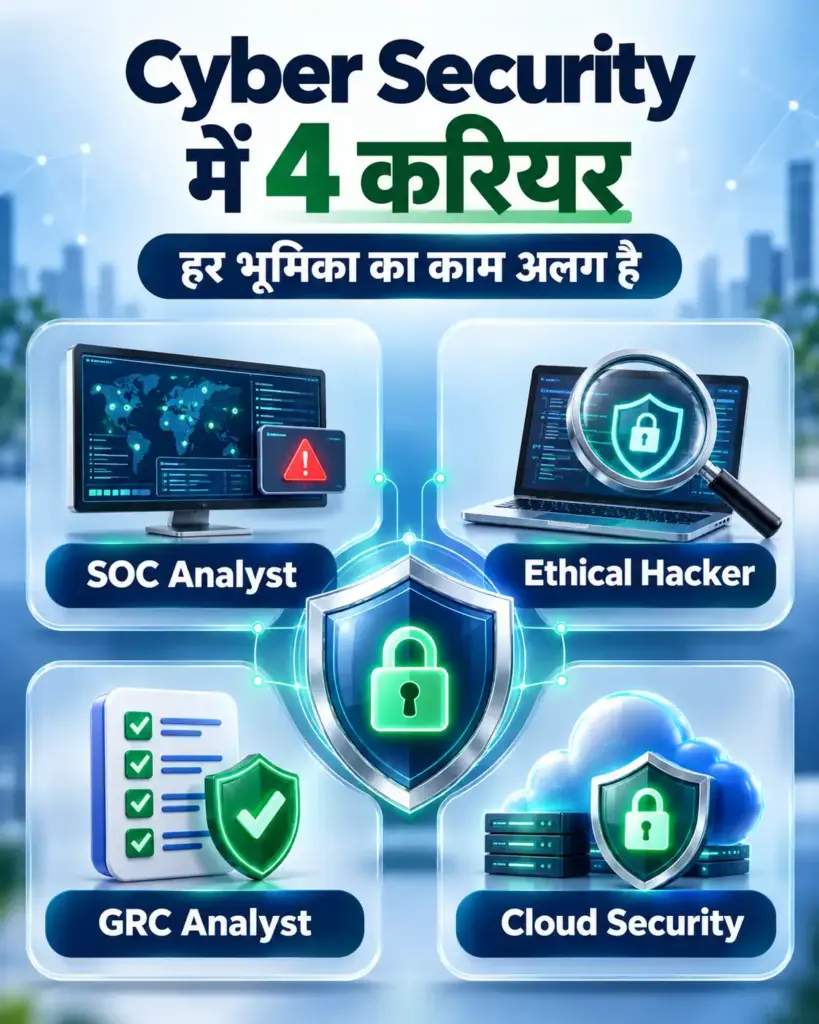
“Cyber Security” कोई एक नौकरी नहीं है। यह “medical” कहने जैसा है, जिसमें doctor, nurse और pharmacist सब आते हैं।
| भूमिका | काम क्या है | coding कितनी |
|---|---|---|
| SOC Analyst | systems पर लगातार नज़र, संदिग्ध गतिविधि पहचानना और कार्रवाई | कम; networking और logs की समझ ज़्यादा ज़रूरी |
| Cyber Security Analyst | सुरक्षा की कमियाँ ढूँढना, alerts की जाँच, रिपोर्ट | कम से मध्यम |
| Penetration Tester / Ethical Hacker | कंपनी की इजाज़त से उसके systems में कमज़ोरी ढूँढकर दिखाना | मध्यम से ज़्यादा (scripting) |
| GRC Analyst | नियम, policy और audit का काम | बहुत कम |
| Cloud Security Engineer | AWS, Azure जैसे cloud systems की सुरक्षा | मध्यम से ज़्यादा |
| Cyber Security Engineer | सुरक्षा के tools और systems बनाना व चलाना | मध्यम से ज़्यादा |
हर भूमिका में advanced programming ज़रूरी नहीं है। SOC और GRC जैसी शुरुआती भूमिकाओं में networking, operating system, logs की जाँच और documentation ज़्यादा मायने रखते हैं। Malware analysis, security engineering, automation और penetration testing में scripting या programming का महत्व बढ़ जाता है।
DSCI की उसी रिपोर्ट में 83% संस्थाओं ने AI/GenAI security skills को ज़रूरी बताया है, और 78% ने AI Security Engineers की ऊँची माँग बताई है। यानी यह क्षेत्र भी AI के साथ बदल रहा है।
इतनी भूमिकाएँ हैं, तो एक fresher की पहली नौकरी किस नाम से लगती है? ↓
पहली नौकरी किस नाम से मिलती है?
AmbitionBox के आँकड़े साथ रखकर देखिए (21 अक्टूबर 2026 को देखे गए):
| पद | सबसे शुरुआती समूह | अनुमानित CTC |
|---|---|---|
| Cyber Security Intern | 0–1 साल (343 salaries) | ₹2.4 – 2.8 लाख |
| SOC Analyst | 1–3 साल (5,200 salaries) | ₹4.3 – 4.8 लाख |
| Cyber Security Analyst | 1–3 साल (6,700 salaries) | ₹4.7 – 5.2 लाख |
ध्यान देने वाली बात यह है कि SOC Analyst और Cyber Security Analyst, दोनों पदों पर AmbitionBox में 0–1 साल की कोई अलग श्रेणी नहीं दिखती, जबकि Cyber Security Intern में 0–1 साल वाली 343 salaries दर्ज हैं। यह उस वेबसाइट के आँकड़ों की सीमा भी हो सकती है, पर यह संकेत ज़रूर है कि शुरुआत अक्सर internship से होती है।
⚠️ दो ज़रूरी सावधानियाँ, ख़ासकर छोटे शहरों के पाठकों के लिए
- DSCI-SANS रिपोर्ट (मई 2026) के मुख्य निष्कर्षों में लिखा है कि AI जैसी तकनीकों के कारण entry-level भूमिकाएँ कम हो रही हैं। इसका मतलब डरना नहीं, बल्कि सही चीज़ें सीखना है। जो लोग automation, cloud और security की बुनियाद सीखते हैं, और labs व portfolio से अपना काम दिखा पाते हैं, उन्हें इस बदलाव में बढ़त मिलती है।
- Quess Corp की IT नौकरियों पर रिपोर्ट (IANS, 23 दिसंबर 2025) के अनुसार 2025 की IT hiring में entry-level का हिस्सा सिर्फ़ 15% था, और 88–90% माँग Tier-1 शहरों में थी। यह आँकड़ा पूरे IT क्षेत्र का है, सिर्फ़ cyber security का नहीं। फिर भी संकेत साफ़ है कि शुरुआत के कुछ साल बड़े शहर में बिताने की योजना बनानी पड़ सकती है।
🪜 एक संभावित सीढ़ी
Internship या IT support / network जैसी शुरुआती भूमिका → SOC Analyst या Cyber Security Analyst → अनुभव और skill के हिसाब से विशेष भूमिका (Penetration Testing, Cloud Security, GRC) → manager की भूमिका
इस सीढ़ी पर salary कैसे बदलती है? अगला हिस्सा यही दिखाता है। ↓
Cyber Security Salary in India 2026: पद और अनुभव के हिसाब से
सीधा जवाब: AmbitionBox पर cyber security के अलग-अलग पदों पर 1–3 साल अनुभव वाले समूह की अनुमानित CTC रेंज करीब ₹4.3 लाख से ₹8.1 लाख तक है। विशेष पदों पर 6–9 साल में यह ₹14 लाख से ₹20 लाख के आसपास पहुँचती दिखती है।
शुरुआती और मध्य अनुभव: इस स्तर पर SOC और Analyst सबसे नीचे, और Cloud Security व Penetration Testing ऊपर दिखते हैं।
| पद | 1–3 साल | 3–6 साल |
|---|---|---|
| SOC Analyst (12,300) | ₹4.3 – 4.8 लाख | ₹5.9 – 6.5 लाख |
| Cyber Security Analyst (13,100) | ₹4.7 – 5.2 लाख | ₹6.9 – 7.6 लाख |
| GRC Analyst (613) | ₹5.9 – 6.7 लाख | ₹8.4 – 9.3 लाख |
| Cloud Security Engineer (1,300) | ₹6.3 – 7.2 लाख | ₹12.5 – 13.8 लाख |
| Penetration Tester (1,300) | ₹6.6 – 7.3 लाख | ₹10.6 – 11.7 लाख |
| Cyber Security Engineer (4,400) | ₹7.3 – 8.1 लाख | ₹8.7 – 9.6 लाख |
कोष्ठक में उस पद पर AmbitionBox में दर्ज कुल salaries हैं।
वरिष्ठ अनुभव: 6 साल के बाद रेंज तेज़ी से बढ़ती दिखती है, ख़ासकर विशेषज्ञता और manager की भूमिका में।
| पद | अनुभव | अनुमानित CTC |
|---|---|---|
| Cyber Security Analyst | 6–9 साल | ₹10.4 – 11.5 लाख* |
| GRC Analyst | 6–9 साल | ₹12.1 – 16.8 लाख** |
| Penetration Tester | 6–9 साल | ₹13.9 – 19.8 लाख** |
| Cyber Security Engineer | 6–9 साल | ₹14.6 – 16.3 लाख |
| Cloud Security Engineer | 6–9 साल | ₹17 – 19.6 लाख |
| Information Security Manager | 6–9 / 9–12 / 12+ साल | ₹19.7–21.8 / ₹23.7–26.2 / ₹26.6–29.5 लाख |
* यह AmbitionBox का अपना अनुमान (AmbitionBox Estimate) है, असली salaries की गिनती नहीं। ** कम entries पर आधारित (GRC 56, Penetration Tester 42), इसलिए इन्हें मोटा संकेत ही मानें।
Industry का असर (Cyber Security Analyst, सभी अनुभव मिलाकर):
| Industry | अनुमानित रेंज |
|---|---|
| Software Product | ₹10.1 – 11.1 लाख |
| Financial Services | ₹8.6 – 10.3 लाख |
| Management Consulting | ₹6.6 – 7.3 लाख |
| IT Services & Consulting | ₹5.6 – 6.2 लाख |
शहरों में फ़र्क कम दिखता है: Bengaluru ₹6.4–7.1 लाख, Hyderabad और Pune ₹6.3–7 लाख, Chennai ₹6.1–6.8 लाख।
सबसे काम की बात: सबसे ज़्यादा salaries (8,000) IT Services कंपनियों की हैं, और वहीं रेंज सबसे कम है। यानी ज़्यादातर लोगों की शुरुआत वहीं से होती है, और ऊँची salary आम तौर पर विशेषज्ञता और बेहतर industry में जाने से आती है।
📖 यह भी पढ़ें
“CTC में से हर महीने हाथ में कितना आता है?”
→ CTC Kya Hota Hai, Full Form, Meaning और In-Hand Salary का पूरा गणित
अब सवाल यह है कि इस सीढ़ी पर पहला क़दम आपकी पढ़ाई से कहाँ से रखा जाए। ↓
आपकी स्थिति के हिसाब से 4 रास्ते
ये संभावित रास्ते हैं, गारंटी नहीं। कितना समय लगेगा, यह आपकी शुरुआती समझ, नियमित अभ्यास, labs और portfolio, interview की तैयारी और उस समय के नौकरी बाज़ार पर निर्भर करेगा।
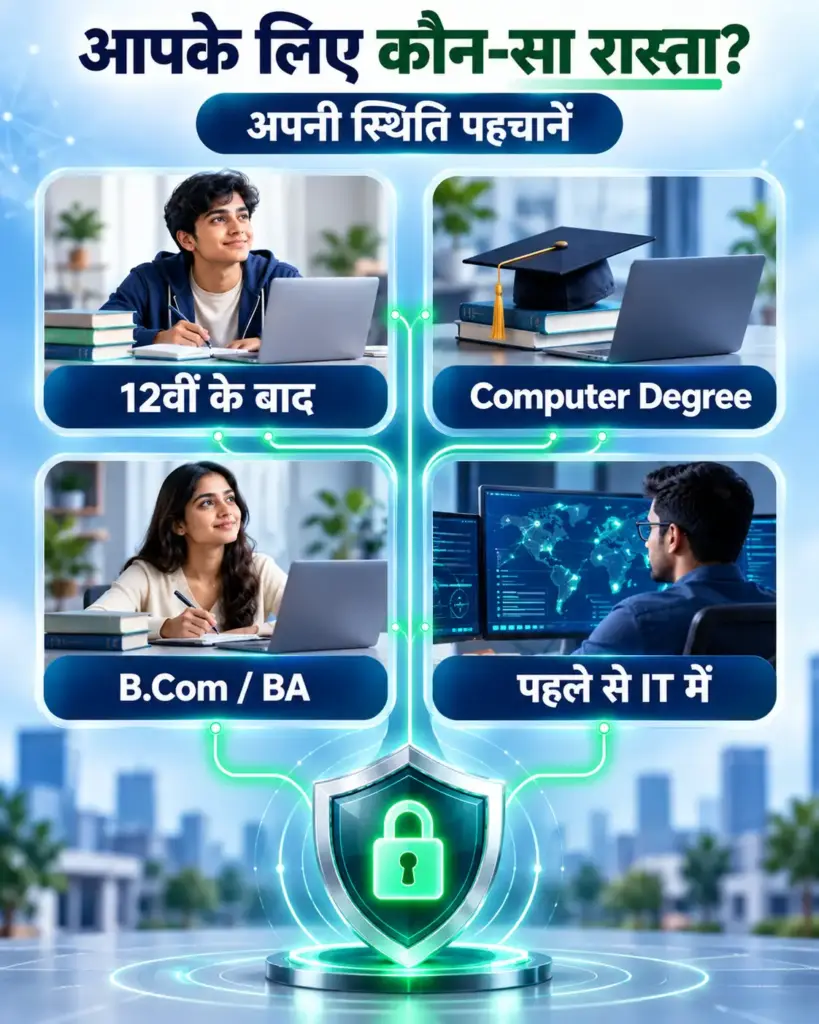
🎓 रास्ता 1: 12वीं के बाद
- किसके लिए: जो अभी 12वीं में हैं या पास कर चुके हैं
- पढ़ाई के विकल्प: BCA, B.Sc (Computer Science/IT), B.Tech (CS/IT)। कुछ universities Cyber Security specialization वाले course भी चलाती हैं। PCM से कुछ रास्ते आसान होते हैं, पर हर जगह यह शर्त नहीं है।
- पढ़ाई के साथ: networking और Linux की शुरुआत, और labs पर अभ्यास
- पहली नौकरी के संभावित पद: Cyber Security Intern, SOC Analyst
- ध्यान रहे: सिर्फ़ “Cyber Security” नाम वाली degree से नौकरी तय नहीं होती। आख़िर में यही देखा जाता है कि आप हाथ से क्या कर सकते हैं।
💻 रास्ता 2: BCA, B.Sc (CS/IT) या B.Tech के बाद
- किसके लिए: जिनके पास पहले से computer की पढ़ाई है
- पहले ख़ुद को परखें: क्या आप बता सकते हैं कि IP address, DNS और firewall क्या करते हैं? क्या आपने Linux में command line से काम किया है? क्या आपने कोई security lab पूरी की है? जितने जवाब “नहीं” हैं, तैयारी उतनी लंबी होगी।
- क्या सीखें: security की बुनियादी बातें, फिर labs, एक SIEM tool, और portfolio
- पहली नौकरी के संभावित पद: SOC Analyst, Cyber Security Analyst, internship
- आगे: scripting में रुचि हो तो Penetration Testing या Cloud Security की ओर
📒 रास्ता 3: B.Com, BA या बिना technical background के
- किसके लिए: commerce, arts या किसी भी non-tech विषय से पढ़े लोग
- एक व्यावहारिक विकल्प: पहले computer और networking की नींव (IP, DNS, firewall, Linux)। उसके बाद security की बुनियादी बातें और labs।
- किसे क्या फ़ायदा: GRC (नियम, policy, audit) ऐसा क्षेत्र है जहाँ technical काम कम और documentation व नियमों की समझ ज़्यादा चाहिए। B.Com वालों के लिए audit और compliance की समझ यहाँ काम आ सकती है।
- सच्चाई: इस रास्ते में technical नींव ख़ुद बनानी पड़ती है, इसलिए समय ज़्यादा लग सकता है। कुछ कंपनियाँ technical degree माँगती हैं, यह हर नौकरी की शर्तों पर निर्भर करता है।
🖥️ रास्ता 4: पहले से IT support, network या कोई और IT नौकरी में
- किसके लिए: जो help desk, network या system admin जैसे काम कर रहे हैं
- फ़ायदा: systems और networks पर काम का असली अनुभव पहले से है, जो fresher के पास नहीं होता
- एक ठोस क़दम: अपनी ही कंपनी की security team के साथ छोटे कामों में हाथ बँटाएँ, जैसे alerts देखना या access की जाँच, और साथ में labs करें
- आगे: SOC Analyst या Cyber Security Analyst की भूमिका में बदलाव। यह अवसर कंपनी, आपकी skill और interview पर निर्भर करेगा।
🪜 संभावित करियर पथ
Internship या IT/network की शुरुआती भूमिका → SOC Analyst / Cyber Security Analyst → विशेषज्ञता (Penetration Testing, Cloud Security, GRC) → Information Security Manager
चारों रास्तों में एक बात साझा है: नींव एक जैसी है। तो वह नींव किस क्रम में बनती है? ↓
Cyber Security Roadmap: क्या, किस क्रम में
छोटे में: networking की बुनियाद → Linux → security की बुनियादी बातें → labs में अभ्यास → एक SIEM tool → portfolio → ज़रूरत हो तो certification → आवेदन।
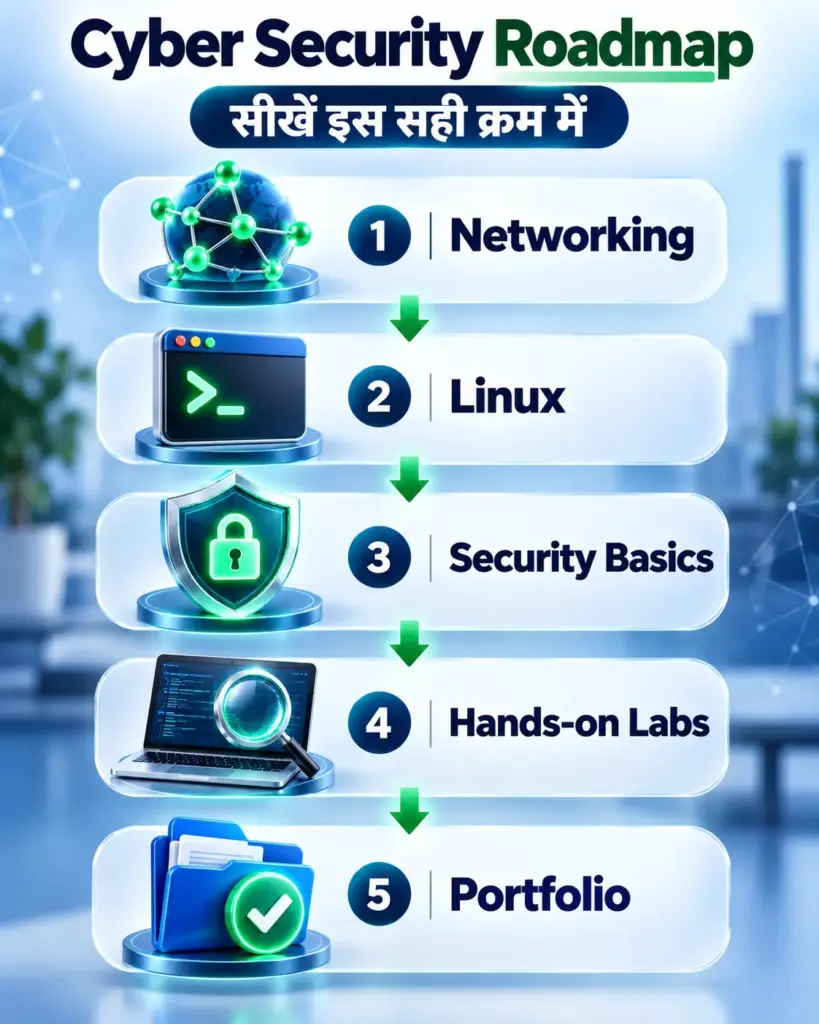
- Networking की बुनियाद: IP address, DNS, firewall। internet कैसे काम करता है, यह समझना पहला क़दम है। जिस system की सुरक्षा करनी है, पहले उसे समझना ज़रूरी है।
- Linux और command line: file permissions, processes, logs, networking commands। ये SOC, security testing और cloud security, तीनों में सीधे काम आते हैं।
- Security की बुनियादी बातें: phishing और malware जैसे आम हमले, और CIA triad (Confidentiality, Integrity, Availability) जैसी मूल बातें।
- Labs में अभ्यास: यह सबसे ज़रूरी और सबसे ज़्यादा नज़रअंदाज़ होने वाला क़दम है। TryHackMe और LetsDefend जैसे platforms पर असली जैसी labs मिलती हैं।
- कम से कम एक SIEM tool: यानी वह system जिससे कंपनियाँ अपने network पर नज़र रखती हैं। Splunk और Microsoft Sentinel जाने-माने नाम हैं। Microsoft Learn पर “Security Operations Analyst” का career path एक अच्छी शुरुआत है।
- Portfolio: (अगला हिस्सा)
- Certification, ज़रूरत हो तो: CompTIA Security+ शुरुआती स्तर का एक जाना-माना certification है, पर यह हर नौकरी के लिए ज़रूरी नहीं है। इसकी फ़ीस समय और देश के हिसाब से बदलती है, इसलिए CompTIA की आधिकारिक जानकारी ही देखें।
- Internship और entry-level पदों पर आवेदन
समय का कोई तय औसत नहीं है। रोज़ नियमित अभ्यास करने वाले को भी कई महीने लगते हैं, और यह शुरुआती समझ पर बहुत निर्भर करता है।
DSCI की रिपोर्ट में जिस “hands-on skill” की कमी की बात थी, वह इसी roadmap के 4, 5 और 6 नंबर के क़दम हैं। और उसे साबित करने का तरीका है portfolio। ↓
Portfolio: role के हिसाब से काम का सबूत
सिर्फ़ certificate से interview में बहुत फ़र्क नहीं पड़ता। कुछ दिखाने लायक काम ज़्यादा असर करता है। जिस भूमिका की ओर आप जाना चाहते हैं, उसके हिसाब से सबूत तैयार कीजिए:
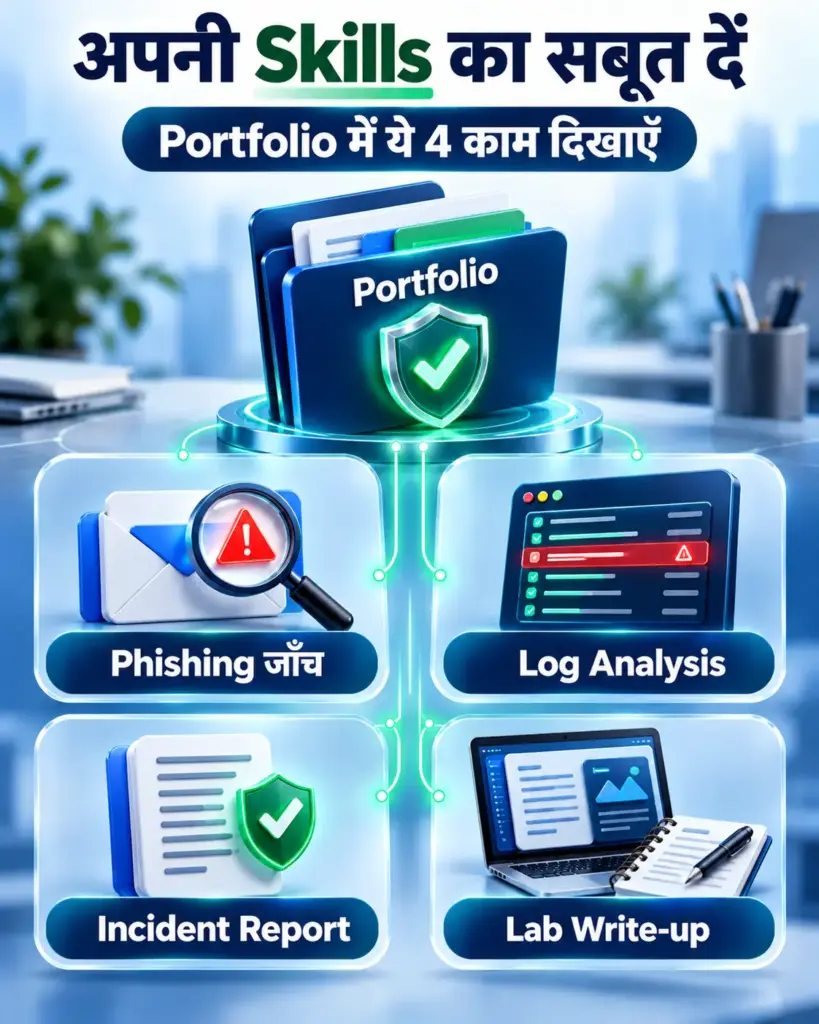
| भूमिका | portfolio में क्या दिखाएँ |
|---|---|
| SOC Analyst | sample security logs में संदिग्ध login या brute-force की कोशिश पहचानना; एक काल्पनिक घटना की incident report (Evidence → Investigation → Conclusion → Recommendation) |
| Penetration Tester | सिर्फ़ अधिकृत practice lab में vulnerability की जाँच और उसकी साफ़ रिपोर्ट; कभी भी किसी असली website या system पर बिना लिखित अनुमति के नहीं |
| GRC Analyst | एक नमूना risk register, policy checklist या किसी काल्पनिक छोटी कंपनी का compliance assessment |
| Cloud Security | किसी सुरक्षित lab environment में cloud configuration की समीक्षा (जैसे खुले storage या ज़रूरत से ज़्यादा access की पहचान) और सुधार के सुझाव |
| कोई भी भूमिका | किसी sample phishing email के red flags की जाँच; TryHackMe या LetsDefend की किसी lab का write-up, screenshots और explanation के साथ |
Phishing के आम तरीके समझने के लिए हमारा लेख Digital Arrest Kya Hota Hai? पुलिस-CBI बनकर कैसे करते हैं Cyber Scam भी मदद कर सकता है।
साइबर सिक्योरिटी कितने साल का कोर्स होता है?
यह इस पर निर्भर करता है कि आप कौन-सा रास्ता चुनते हैं:
- BCA / B.Sc: आम तौर पर 3 साल (कुछ जगह 4 साल वाला honours/research विकल्प)
- B.Tech: 4 साल
- Polytechnic diploma (computer): आम तौर पर 3 साल
- Short-term certificate या skilling courses: कुछ हफ़्तों से कुछ महीनों तक
- Certification (जैसे Security+): यह course नहीं, परीक्षा है। तैयारी का समय आपकी नींव पर निर्भर करता है।
ध्यान रखें कि course पूरा होने और नौकरी के लिए तैयार होने में फ़र्क है। ऊपर का roadmap किसी भी course के साथ-साथ चलना चाहिए।
साइबर सिक्योरिटी कोर्स की फीस कितनी होती है? (2026)
सीधा जवाब: नीचे दिए सरकारी संस्थानों के उदाहरणों में cyber security course की फ़ीस करीब ₹5,600 से ₹99,000 + GST तक है। यह इस पर निर्भर करती है कि course कुछ हफ़्तों का certificate है या 6 महीने का full-time programme।
हर फ़ीस संस्थान के अपने पेज या सूचना से ली गई है, और हर card में लिखा है कि वह जानकारी किस batch या पेज की है:
1. Advance Certificate in Information Security (ACISE), IGNOU
- फ़ीस: ₹5,600, पूरे programme की (registration/development fee और परीक्षा शुल्क अलग)
- अवधि: कम से कम 6 महीने, दूरस्थ शिक्षा
- कौन कर सकता है: 10वीं पास
- जानकारी: IGNOU का मौजूदा programme पेज; उस पर session का साल नहीं लिखा
2. Certificate Course on Cyber Security (Online), NIELIT Calicut
- फ़ीस: ₹9,500
- अवधि: 6 हफ़्ते
- कौन कर सकता है: 12वीं पास, computer, OS और networking की बुनियादी समझ के साथ
- जानकारी: अगस्त 2025 batch की सूचना; 2026 batch की सूचना नहीं मिली
3. PG Diploma in Information Security (PGDIS), IGNOU
- फ़ीस: ₹11,000 प्रति semester; पेज पर कुल “Rs.21600” लिखा है (registration/development fee अलग)
- अवधि: 12 से 36 महीने, दूरस्थ शिक्षा
- कौन कर सकता है: किसी भी विषय में graduation
- जानकारी: IGNOU का मौजूदा programme पेज; उस पर session का साल नहीं लिखा
4. PGCP-ITISS (पहले PG-DITISS), C-DAC ACTS
- फ़ीस: ₹99,000 + GST, साथ में C-CAT प्रवेश परीक्षा ₹1,550
- अवधि: 24 हफ़्ते, full-time
- कौन कर सकता है: graduation आदि, न्यूनतम 55% (पूरी योग्यता booklet में)
- जानकारी: अगस्त 2026 batch की admission booklet
📝 ध्यान दें
- IGNOU के पेज पर PGDIS की प्रति semester फ़ीस और कुल फ़ीस आपस में मेल नहीं खातीं (₹11,000 × 2 = ₹22,000, जबकि कुल ₹21,600 लिखा है)। दाख़िले से पहले IGNOU से असली रकम पक्की कर लें।
- NIELIT की ₹9,500 वाली फ़ीस 2025 के batch की है। अगला batch आने पर फ़ीस बदल सकती है।
- निजी संस्थानों की फ़ीस इनसे बहुत ज़्यादा भी हो सकती है। ज़्यादा फ़ीस भरने से पहले तुलना करें कि अतिरिक्त पैसे के बदले लिखित में क्या मिल रहा है: syllabus, practical lab की सुविधा, पढ़ाने वालों की योग्यता, और placement के दावों का सबूत।
सरकारी क्षेत्र में मौके
निजी कंपनियों के अलावा भारत सरकार के cyber security ढाँचे में भी काम होता है:
- CERT-In: कंप्यूटर सुरक्षा से जुड़ी घटनाओं पर कार्रवाई के लिए राष्ट्रीय nodal agency (इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय की संस्था)
- NCIIPC: NTRO की एक unit, जो critical information infrastructure की सुरक्षा के लिए राष्ट्रीय nodal agency है
- I4C (Indian Cyber Crime Coordination Centre): गृह मंत्रालय ने इसे साइबर अपराधों से समन्वित तरीके से निपटने के लिए बनाया है। इसी के तहत राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल (cybercrime.gov.in) और हेल्पलाइन 1930 चलती है (लोकसभा प्रश्न 410, 4 फ़रवरी 2025)।
छात्रों के लिए सरकारी पहल, ISEA: इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) का Information Security Education and Awareness (ISEA) Project अभी अपने Phase-III में है। इसके तहत छात्रों, शोधार्थियों और शिक्षकों के लिए information security के formal और non-formal courses, और स्कूलों के लिए “Cyber clubs” जैसी जागरूकता गतिविधियाँ चलती हैं।
एक आम ग़लतफ़हमी: गृह मंत्रालय का “Cyber Commando” कार्यक्रम छात्रों के लिए नहीं है। इसमें पहले से नौकरी कर रहे राज्य पुलिस और केंद्रीय पुलिस संगठनों के अधिकारियों को प्रशिक्षण दिया जाता है। IIT Kanpur के अनुसार इसके पहले batch में 36 अधिकारियों ने 6 महीने का प्रशिक्षण पूरा किया था (7 अप्रैल 2025)।
सरकारी पदों में योग्यता, degree, अनुभव और भर्ती की प्रक्रिया हर पद के हिसाब से अलग होती है। किसी भी vacancy के लिए उस संस्था की आधिकारिक भर्ती-सूचना ही अंतिम मानें।
अब वे गलतियाँ, जिनकी वजह से बहुत से लोग इस क्षेत्र में आकर भी अटक जाते हैं। ↓
5 गलतियाँ, और उनसे कैसे बचें
1. “Hacking सीख लूँगा तो नौकरी मिल जाएगी”
Hacking (penetration testing) इस क्षेत्र का एक हिस्सा है, पूरा क्षेत्र नहीं। कंपनियों को सबसे ज़्यादा ज़रूरत सुरक्षा करने वालों (SOC, analyst) की होती है। AmbitionBox पर भी SOC Analyst (12,300) और Cyber Security Analyst (13,100), दोनों में से हर एक की salaries की गिनती Penetration Tester (1,300) से लगभग दस गुना है।
2. Certificate इकट्ठा करना, labs नहीं करना
कंपनी को काम करने वाला कर्मचारी चाहिए, वह training institute नहीं है। DSCI की रिपोर्ट में 63% enterprises की यही शिकायत है।
दिसंबर 2025 में, जब DSCI और SANS ने यह अध्ययन शुरू किया था, DSCI के Director Atul Kumar ने कहा था: “There remains a critical gap between academic output and industry demand.” यानी पढ़ाई से जो निकल रहा है और उद्योग को जो चाहिए, उनके बीच अब भी बड़ी खाई है। (CXOtoday, 3 दिसंबर 2025; इस अध्ययन की अंतिम रिपोर्ट 1 मई 2026 को जारी हुई।)
3. “एक बार सीख लिया, बस”
हर साल नए हमले और नए तरीके आते हैं। लगातार सीखने का मन न हो, तो यह क्षेत्र थका देगा।
4. “पूरी तरह तैयार” होने का इंतज़ार
पहले Security+, फिर CEH, फिर OSCP, फिर cloud, फिर AI, और आवेदन कभी होता ही नहीं। जब networking, Linux, security की बुनियाद और कुछ labs का सबूत हो जाए, तब internship और entry-level पदों पर आवेदन शुरू कर दीजिए।
5. महँगे “job guarantee” course पर भरोसा
Search results में ऊपर दिखने वाले कई नतीजे course बेचने वालों के हैं। फ़ीस भरने से पहले पूछें: कितने छात्रों में से कितनों को, किस पद पर और किस salary पर नौकरी मिली, और इसका लिखित सबूत क्या है? refund की शर्तें भी लिखित में लें। शुरुआत मुफ़्त या कम ख़र्च वाले resources से करके देख लें कि यह विषय आपको पसंद भी है या नहीं।
किसके लिए यह सही नहीं है
ईमानदारी से कहें तो यह हर किसी के लिए नहीं है।
- अगर आपको एक बार सीखकर सालों एक ही तरीके से काम करना पसंद है
- अगर आप कई महीने बिना salary के सिर्फ़ तैयारी में नहीं लगा सकते (तब पहले कोई और नौकरी करते हुए तैयारी करें)
- अगर आप सिर्फ़ “high salary” की headline देखकर आए हैं, और technical काम में रुचि नहीं है
इनमें से कोई बात आप पर लागू होती है, तो पहले कुछ मुफ़्त labs करके देखें कि यह काम आपको अच्छा लगता है या नहीं।
आपका पहला क़दम: 1 मिनट का self-assessment
| आपकी स्थिति | Networking/Linux | Labs | पहला क़दम |
|---|---|---|---|
| 12वीं पास या छात्र | शुरू नहीं किया | नहीं | computer वाली degree चुनें, साथ में networking की शुरुआत |
| BCA/B.Sc/B.Tech | basics आते हैं | नहीं | security की बुनियाद, फिर 2–3 labs और एक SIEM tool |
| BCA/B.Sc/B.Tech | ठीक | कुछ labs की हैं | role के हिसाब से portfolio, फिर internship या SOC पदों पर आवेदन |
| B.Com/BA/non-tech | शुरू नहीं किया | नहीं | पहले computer और networking की नींव, फिर GRC या SOC की ओर |
| IT support/network में नौकरी | ठीक | नहीं | कंपनी की security team के छोटे काम और साथ में labs |
यह table सिर्फ़ शुरुआत का इशारा है, पूरी योजना नहीं। अपने रास्ते वाला card ऊपर फिर से पढ़ें।
⚡ क्विक रिवीज़न
- Cyber Security सिर्फ़ hacking नहीं है। सबसे ज़्यादा नौकरियाँ सुरक्षा करने वालों (SOC, analyst) की दिखती हैं।
- शुरुआत अक्सर internship या SOC Analyst जैसे पद से होती है।
- salary विशेषज्ञता और industry के साथ बढ़ती दिखती है, IT Services में रेंज सबसे कम है।
- नींव: networking → Linux → security की बुनियादी बातें → labs → SIEM → portfolio।
- certification मददगार है, पर ज़रूरी नहीं।
📖 यह भी पढ़ें
“Security के बजाय AI या data में रुचि है?”
→ AI Engineer Kaise Bane 2026: स्किल, कोर्स, रोडमैप और फ़्रेशर Reality
→ Data Scientist Kaise Bane 2026: 12वीं, BCA, B.Com या Data Analyst के बाद सही रास्ता
“दूसरे कौन-से करियर हैं जिनमें ₹10 लाख से ज़्यादा salary की संभावना है?”
🚀 आपका अगला कदम
आज ही self-assessment table में अपनी पंक्ति ढूँढिए और उसका “पहला क़दम” लिख लीजिए। फिर एक मुफ़्त networking या Linux lab पूरी करके देखिए। अगर वह काम आपको दिलचस्प लगा, तो roadmap का अगला क़दम उठाइए। अगर नहीं लगा, तो किसी महँगे course में पैसा लगाने से पहले ही आपको जवाब मिल गया।
FAQ
Cyber Security में fresher की salary कितनी होती है?
शुरुआत अक्सर internship से होती है, जिसमें AmbitionBox पर 0–1 साल वाले समूह की अनुमानित रेंज ₹2.4–2.8 लाख है। SOC Analyst और Cyber Security Analyst के 1–3 साल वाले समूह की रेंज ₹4.3–5.2 लाख है।
साइबर सिक्योरिटी कितने साल का कोर्स होता है?
Degree आम तौर पर 3–4 साल की होती है और short-term course कुछ हफ़्तों से कुछ महीनों के। पूरी जानकारी ऊपर इस हिस्से में है।
साइबर सिक्योरिटी कोर्स की फीस कितनी होती है?
हमारे देखे सरकारी संस्थानों के उदाहरणों में करीब ₹5,600 से ₹99,000 + GST तक। चारों उदाहरण, उनकी batch/तारीख के साथ, फ़ीस वाले हिस्से में हैं।
क्या बिना महँगा कोर्स किए शुरुआत संभव है?
हाँ। Networking, Linux और security की बुनियाद मुफ़्त या कम ख़र्च वाले resources और labs से शुरू की जा सकती है, और सरकारी संस्थानों के कुछ certificate course कुछ हज़ार रुपये के हैं। महँगे course पर विचार तब करें, जब शुरुआती labs से पक्का हो जाए कि यह काम आपको पसंद है, और course की लिखित शर्तें जाँच ली हों।
हैकर बनने के लिए कौन सी पढ़ाई ज़रूरी है?
Ethical hacker (penetration tester) बनने के लिए ज़्यादातर लोग computer science या IT की पढ़ाई करते हैं, फिर networking, Linux, scripting और security labs पर काम करते हैं। कोई एक degree अनिवार्य नहीं है, पर technical नींव ज़रूरी है। एक बात बिल्कुल साफ़ समझ लें: किसी के computer या system में उसकी अनुमति के बिना घुसना IT Act, 2000 के तहत दंडनीय अपराध है। Ethical hacking का मतलब ही है लिखित अनुमति लेकर किया गया काम।
Cyber Security के लिए 11वीं में कौन सा subject लें?
गणित या computer science लेने से आगे BCA, B.Sc या B.Tech के रास्ते आसान होते हैं। पर यह हर रास्ते के लिए ज़रूरी नहीं है। IGNOU का ACISE जैसा certificate 10वीं के बाद भी किया जा सकता है, और commerce या arts वाले भी आगे computer की नींव बनाकर इस क्षेत्र में आ सकते हैं।
क्या बिना technical background के Cyber Security में आ सकते हैं?
हाँ, पर पहले computer और networking की नींव ख़ुद बनानी होगी। GRC जैसे क्षेत्र में technical काम कम होता है, इसलिए वहाँ से शुरुआत आसान हो सकती है।
साइबर सुरक्षा इंजीनियर कैसे बनें?
आम तौर पर computer की degree, networking और Linux की गहरी समझ, security tools का अनुभव और कुछ साल SOC या analyst का काम। AmbitionBox पर Cyber Security Engineer के 1–3 साल वाले समूह की रेंज ₹7.3–8.1 लाख है।
क्या CompTIA Security+ ज़रूरी है?
नहीं। यह शुरुआती स्तर का एक जाना-माना certification है और कई लोगों के लिए मददगार हो सकता है, पर हर नौकरी के लिए ज़रूरी नहीं।
Cyber Security और Ethical Hacking में क्या फ़र्क है?
Ethical hacking (penetration testing) Cyber Security के अंदर एक विशेषज्ञता है। SOC, GRC और cloud security जैसे कई और रास्ते भी इसी क्षेत्र में आते हैं।
✍️ लेखक
दीपक चौधरी, Vimarsh360 के संस्थापक-संपादक। पत्रकारिता में 8 साल से ज़्यादा का अनुभव, और अर्थशास्त्र (ऑनर्स), मनोविज्ञान व इतिहास की पढ़ाई। Vimarsh360 पर Tier 2/3 शहरों के युवाओं के लिए करियर और पैसों से जुड़े फ़ैसलों पर आँकड़ों के साथ लिखते हैं।
यह लेख सार्वजनिक आँकड़ों और आधिकारिक स्रोतों की संपादकीय जाँच पर आधारित है। लेखक cyber security industry के पेशेवर नहीं हैं।
स्रोत
- DSCI-SANS, Indian Cyber Security Skilling Landscape 2025-26, press release (1 मई 2026)
- DSCI, रिपोर्ट पेज
- CXOtoday, अध्ययन की शुरुआत (3 दिसंबर 2025)
- IANS, Quess Corp IT jobs रिपोर्ट (23 दिसंबर 2025)
- AmbitionBox: cyber security analyst, soc analyst, penetration tester, cyber security engineer, grc analyst, cloud security engineer, information security manager, cyber security intern
- IGNOU ACISE, IGNOU PGDIS
- NIELIT Calicut, Certificate Course on Cyber Security (Online)
- C-DAC ACTS, admission booklet (अगस्त 2026)
- CERT-In, Digital India (MeitY), NCIIPC
- लोकसभा अतारांकित प्रश्न 410 (4 फ़रवरी 2025)
- ISEA Project Phase-III (MeitY), IIT Kanpur, Cyber Commandos
- CompTIA, Security+, Microsoft Learn, Security Operations Analyst
आख़िरी तथ्य-जाँच: 21 अक्टूबर 2026
अस्वीकरण: salary के आँकड़े कर्मचारियों की ख़ुद बताई जानकारी पर आधारित अनुमानित CTC रेंज हैं, हाथ में आने वाली रकम नहीं। असली salary कंपनी, शहर, skill और अनुभव के हिसाब से अलग हो सकती है। यह लेख किसी course या संस्थान का प्रचार नहीं है। Cyber security की कोई भी जानकारी केवल क़ानूनी और अधिकृत काम के लिए है।
तथ्य आपके सामने, फ़ैसला आपका।

दीपक चौधरी एक वरिष्ठ पत्रकार और Vimarsh360 के
Founder-Editor हैं। इन्हें पत्रकारिता में 8+ वर्षों का
अनुभव है। Economics Honours और Psychology की
पृष्ठभूमि के साथ ये व्यक्तिगत वित्त, करियर मार्गदर्शन
और आर्थिक विश्लेषण पर हिंदी में लिखते हैं।
पूर्व में The Inside News से जुड़े रहे हैं।








